Cập nhật Network ACL
Cập nhật Network ACL
ℹ️ Information: Network ACLs cung cấp một lớp bảo mật bổ sung cho VPC của bạn, hoạt động như một firewall stateless ở mức subnet. Trong phần này, bạn sẽ cấu hình Network ACLs để kiểm soát traffic giữa các VPC.
💡 Pro Tip: Network ACLs được đánh giá theo thứ tự, bắt đầu từ rule có số nhỏ nhất. Rule đầu tiên khớp với traffic sẽ được áp dụng, bất kể các rule sau đó.
Các bước triển khai
- Truy cập AWS Management Console
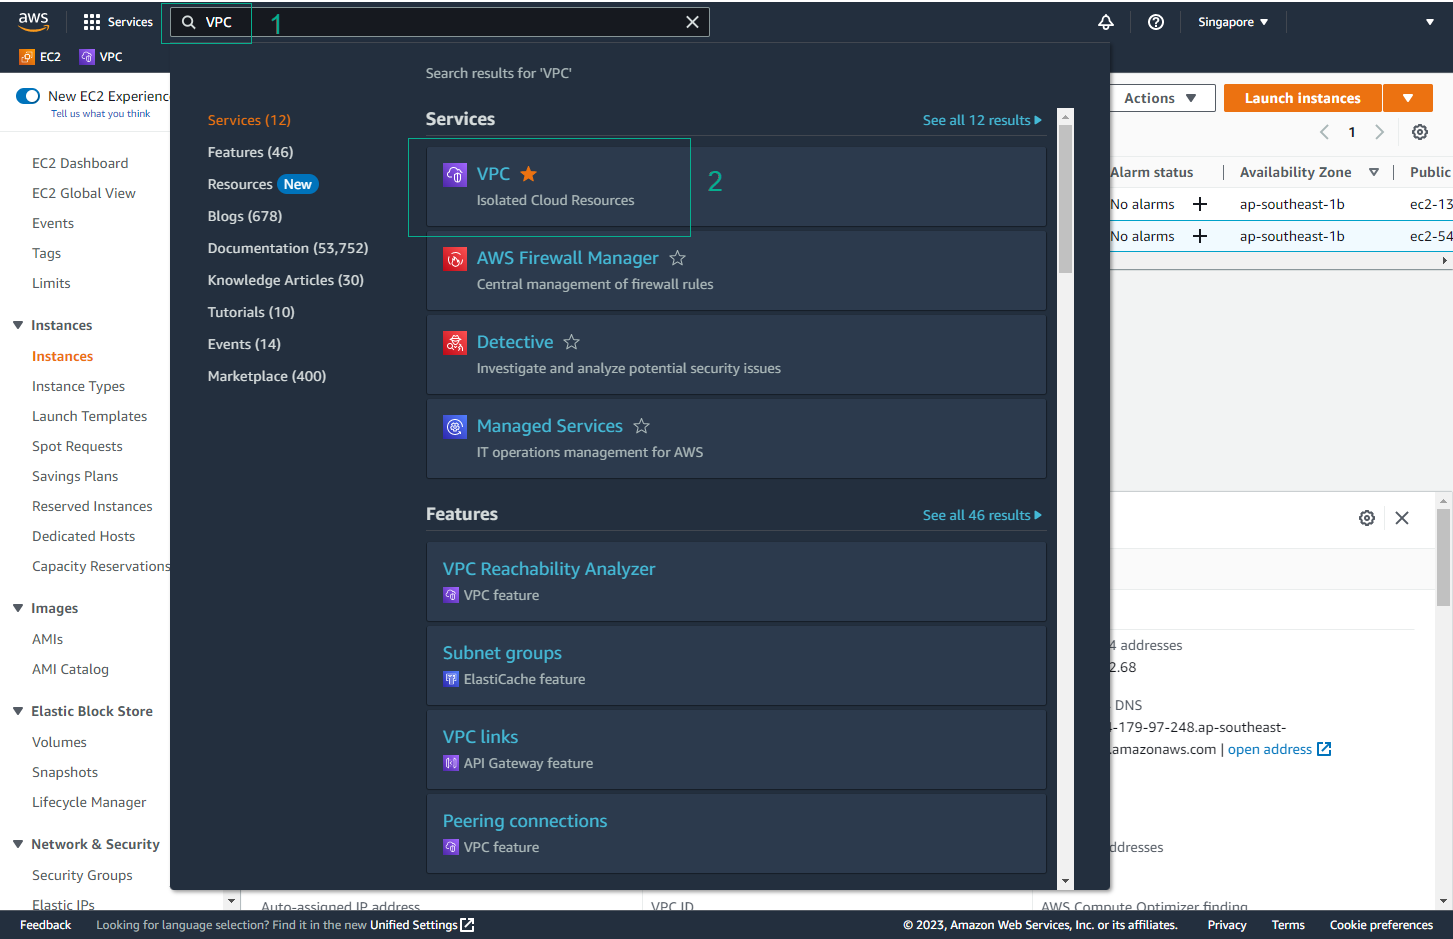
- Tìm VPC
- Chọn dịch vụ VPC
- Chuyển tới Network ACLs
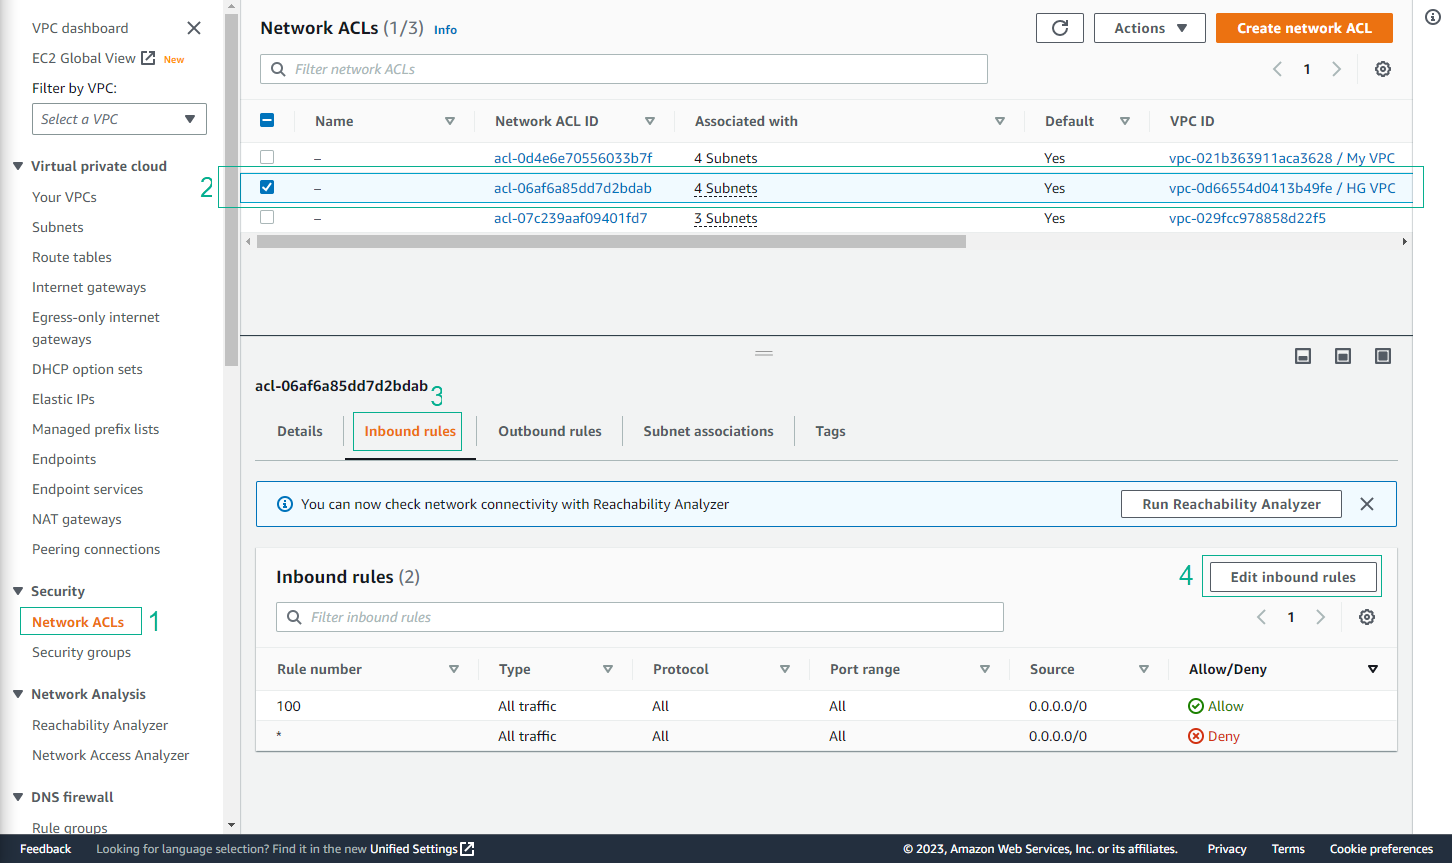
- Chọn Network ACLs từ thanh sidebar bên trái
- Chọn Network ACL liên kết với subnet của HG VPC
- Nhấn tab Inbound Rules
- Nhấn Edit inbound rules
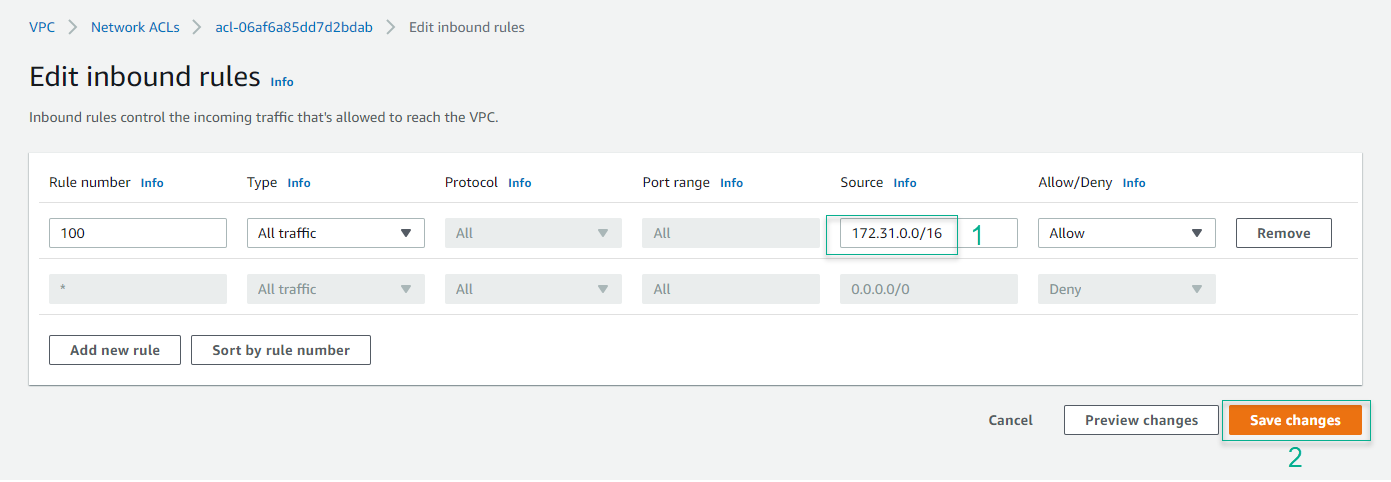
- Chỉnh sửa Rule 100
- Thay Source từ 0.0.0.0/0 thành 172.31.0.0/16
- Nhấn Save changes
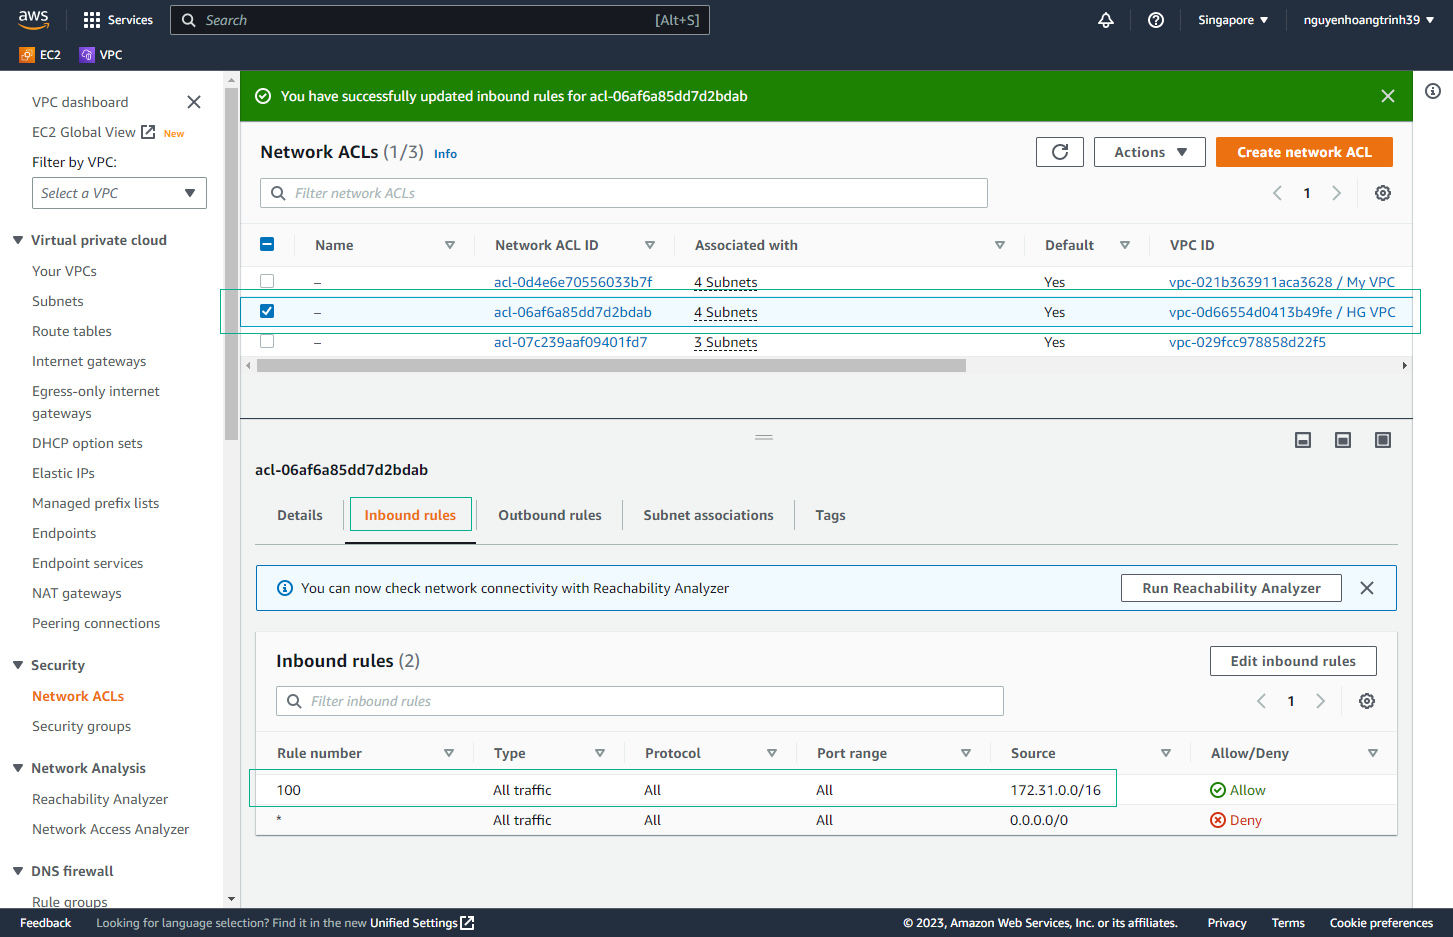
- Xác thực cấu hình
- Network ACL hiện chỉ cho phép traffic từ My VPC CIDR block
- Chỉ địa chỉ IP trong phạm vi 172.31.0.0/16 có thể kết nối tới subnet HG VPC
- Kiểm tra cấu hình
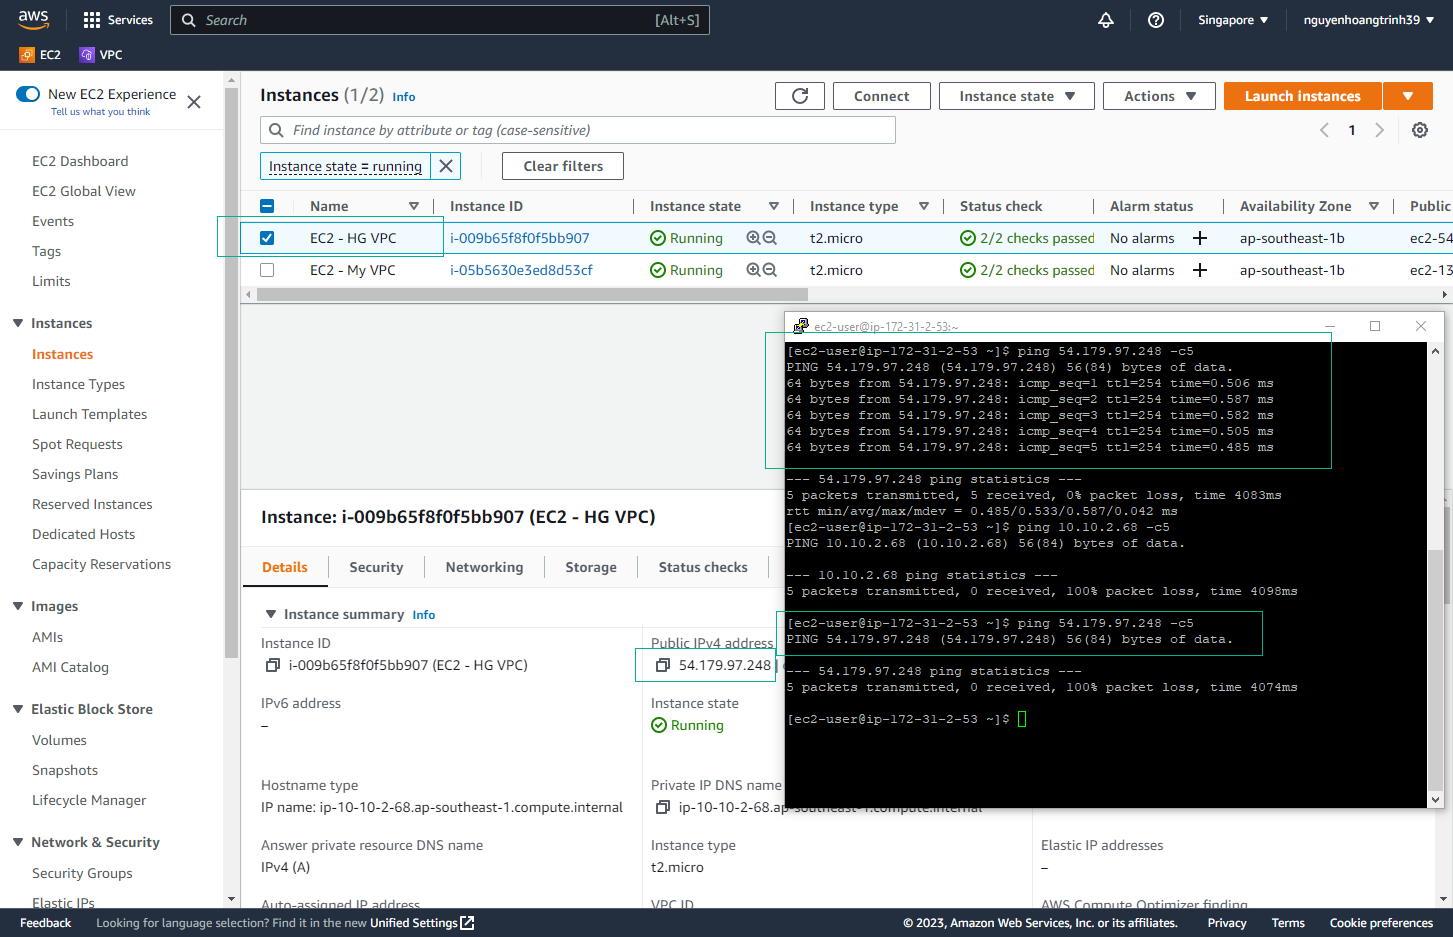
- Từ terminal của bạn, thử ping public IP của EC2 - HG VPC
- Ping sẽ thất bại vì Network ACL hiện giới hạn truy cập Internet
🔒 Security Note: Network ACLs cung cấp một lớp bảo mật bổ sung bằng cách kiểm soát traffic ở mức subnet. Chúng là stateless, nghĩa là bạn phải cấu hình cả inbound và outbound rules.
⚠️ Warning: Hãy cẩn thận khi chỉnh sửa Network ACL rules trong môi trường production. Cấu hình sai có thể làm gián đoạn kết nối mạng.
💡 Pro Tip: Hãy cân nhắc ghi lại các rule Network ACL và mục đích của chúng để duy trì chính sách bảo mật rõ ràng và hỗ trợ khắc phục sự cố.